
Mostrando entradas con la etiqueta Hacking. Mostrar todas las entradas
Mostrando entradas con la etiqueta Hacking. Mostrar todas las entradas
zANTI, hacking avanzado en Android

Hoy vengo a hablaros de zANTI, una aplicación que se dedica especialmente a la penetración de redes Wifi, incluyendo escáneres avanzados con la opción de buscar vulnerabilidades de seguridad, ataques MITM o Man In The Middle (como poder redireccionar todas las conexiones a la dirección que desees), ejecución de sploits, la opción de buscar contraseñas... Todo a nuestra entera disposición en nuestro smartphone Android.
A Zimperium (compañía creadora de zANTI) se le sumó hace poco tiempo el programador de DSploit, aplicación conocida en Android por ofrecer estas prestaciones. Por tanto, DSploit ya ha quedado abandonada en pro de zANTI, que incluye muchas más funciones.
Descarga e instalación
Cabe decir no es necesario tener el dispositivo rooteado para usar zANTI, pero en otro caso apenas podrás usar ninguna función.
Por tanto, si lo tienes rooteado necesitarás instalar BusyBox, disponible en Play Store. Su instalación es tan básica como pulsar un botón.
Una vez instalado, puedes descargar el instalador de zANTI desde este enlace:
Para transferirlo del ordenador al móvil puedes usar aplicaciones como Pushbullet (de la que hablaré en futuros posts), Airdroid, Google Drive, etc.

Interfaz y funciones
El uso de zANTI es peligrosamente fácil e intuitivo, ofreciendo una UI de lo más limpia y bonita.
Lo primero que nos pedirá al iniciar la aplicación es que creemos una cuenta de usuario, lo cual se hace inmediatamente, pudiendo acceder directamente a la aplicación.
Necesitaremos estar conectados a una red Wifi (recuerdo que realizar ataques en redes ajenas supone un delito), y ya podremos escanear los dispositivos conectados en ese momento.
Es posible realizar ataques a nivel del router, cuyos efectos afectarán a todos los dispositivos conectados en caso de ser de tipo MITM, o por otro lado, atacar dispositivos individualmente.
zANTI nos ofrece un abanico de opciones impresionante, las cuales os invito a probar por vosotros mismos. Algo realmente interesante son los Zetasploits o sploits basados en la nube, con los podremos acceder a un PC de forma muy sencilla.
A continuación os dejo con varios ejemplos de penetración en ordenadores realizados únicamente con esta aplicación:
Opciones infinitas
zANTI incorpora muchas más utilidades en su menú lateral, como la posibilidad de cambiar la dirección MAC de nuestro dispositivo, un enlace a Routerpwn.com o un monitor Wifi.Es una aplicación con mucho trabajo detrás, se podría decir que la definitiva en este campo. Sólo se puede comprobar su potencial una vez la tienes en tus manos, por tanto, os animo a descargarla y a descubrir sus funciones, siempre con precaución.
Por último, especifico que zANTI no está preparada para obtener claves por defecto de routers Wifi, aunque para esto hay decenas de aplicaciones disponibles en Play Store.
Referencias:
Zimperium: Enterprise Mobile Security (https://www.zimperium.com/)
Shodan, el buscador más peligroso de Internet

Hoy os presento un buscador muy distinto a los que conocemos. Éstos suelen buscar páginas o elementos de las mismas, pero Internet es mucho más que eso. Shodan se encarga de buscar dispositivos conectados a Internet con configuraciones erróneas de seguridad. Como dijo su creador, John Matherly:
Cuando la gente no encuentra algo en Google, se cree que nadie lo puede encontrar. Eso es falso.Cada mes obtiene información de unos 500 millones de dispositivos y servicios conectados a Internet. Esto incluye routers, cámaras de seguridad, puertas de cocheras, sistemas de iluminación de estadios y edificios, semáforos, sistemas VoIP, sistemas de calefacción... Una barbaridad. Y todo a nuestro alcance, ya que los dispositivos que muestra tienen una seguridad tan escasa que muchas veces podemos acceder ingresando un simple admin o 1234 como nombre de usuario o contraseña.
Incluso en una conferencia DEFCON, el experto en seguridad Dan Tentler demostró cómo podía descongelar una pista de hockey en Dinamarca sólo con pulsar un botón, a través de Shodan.
Cómo usar Shodan
Para usar Shodan no necesitamos ser hackers. Antes que nada hay que ir a su web (http://www.shodanhq.com o https://www.shodan.io/, su nueva versión beta).
Por defecto nos muestra 10 resultados, por tanto es conveniente ingresar con una cuenta de nuestras redes sociales, y así nos mostrará hasta 50. Si queremos aún más resultados (hasta 10.000) y más opciones de búsqueda, hay que pagar.
Una vez hecho esto, podemos empezar a buscar lo que queramos. Por ejemplo, escribiendo MySpeed Server VoIP podremos ver una lista de sitios que tienen activado un panel de control de telefonía VoIP.
Si no sabes qué buscar, en esta página hay una lista de las búsquedas más populares.

Internet Explorer, aunque parezca sorprendente, es el navegador más efectivo en Windows a la hora de utilizar Shodan.
Utilizando filtros
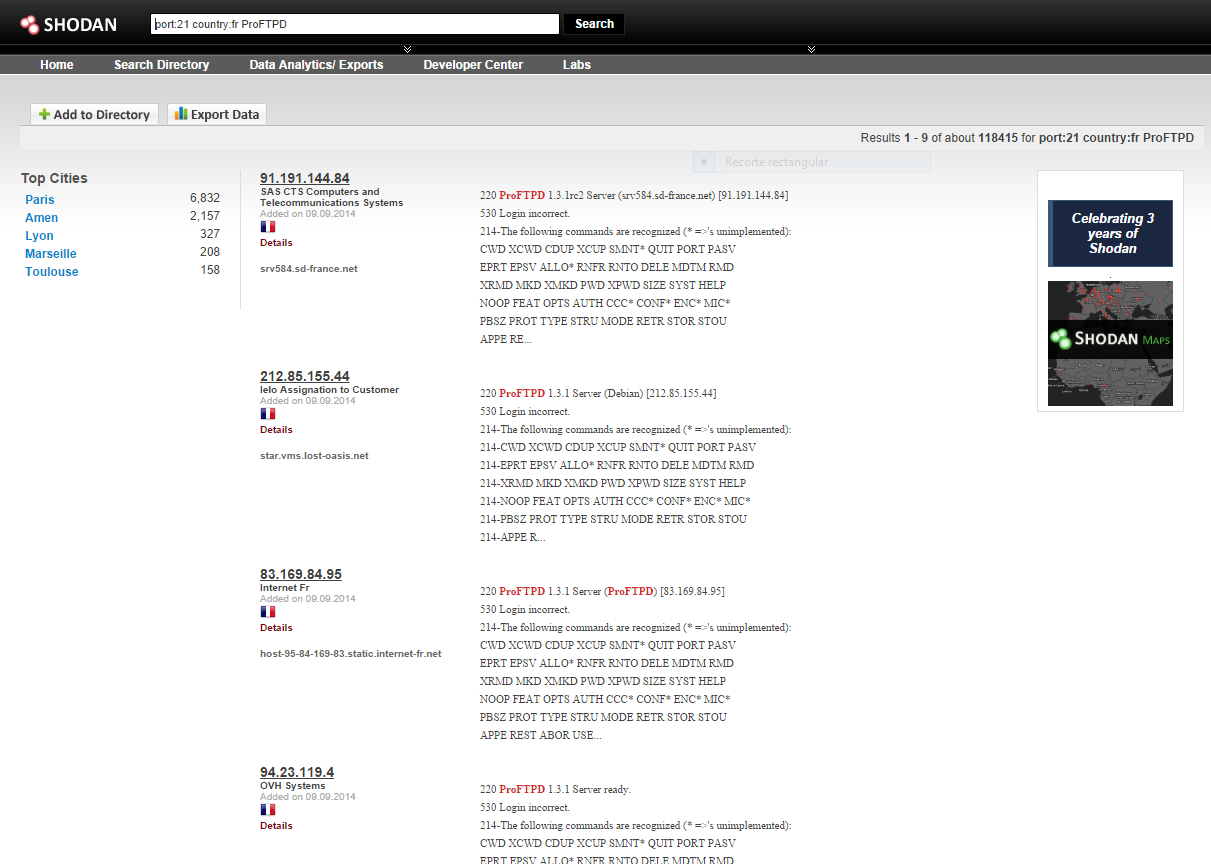
La búsqueda de Shodan nos permite utilizar filtros. Sólo basta con tener una cuenta gratuita e incluirlos en nuestra búsqueda:
- country: para hacer una búsqueda en un país en particular.
- city: para afinar aún más la búsqueda y hacerla en una ciudad específica. No es necesario escribir también el de country si ya usamos éste.
- port: permite hacer una búsqueda dependiendo del puerto que tenga abierto o el servicio que se esté ejecutando.
- net: se usa para buscar una dirección IP específica o rangos de direcciones IP.
- hostname: para buscar lo que le indiquemos en la parte de hostname.
port:21 country:fr ProFTPD
"Anonymous access allowed"
¿El uso de Shodan es legal?
Shodan es un buscador que se nutre de la información que proporcionan sitios externos, no se trata de forzar ninguna web ni de usar técnicas de ataque ilegales, por tanto su uso estrictamente es legal. No se recomienda nunca emplear técnicas que vulneren la ley, aunque bien podemos experimentar con sistemas informáticos de nuestra propiedad o de terceros, siempre que tengamos autorización para ello.
Por tanto, Shodan es un gran lugar para la experimentación y que vuelve a demostrar lo vulnerables que pueden llegar a ser los sistemas informáticos, a la vez de lo peligroso que es Internet si cae en las manos equivocadas.
Suscribirse a:
Entradas
(
Atom
)


